SignDrop: vulnerabilidad 0-day en Windows da acceso System
Qué es el fallo SignDrop
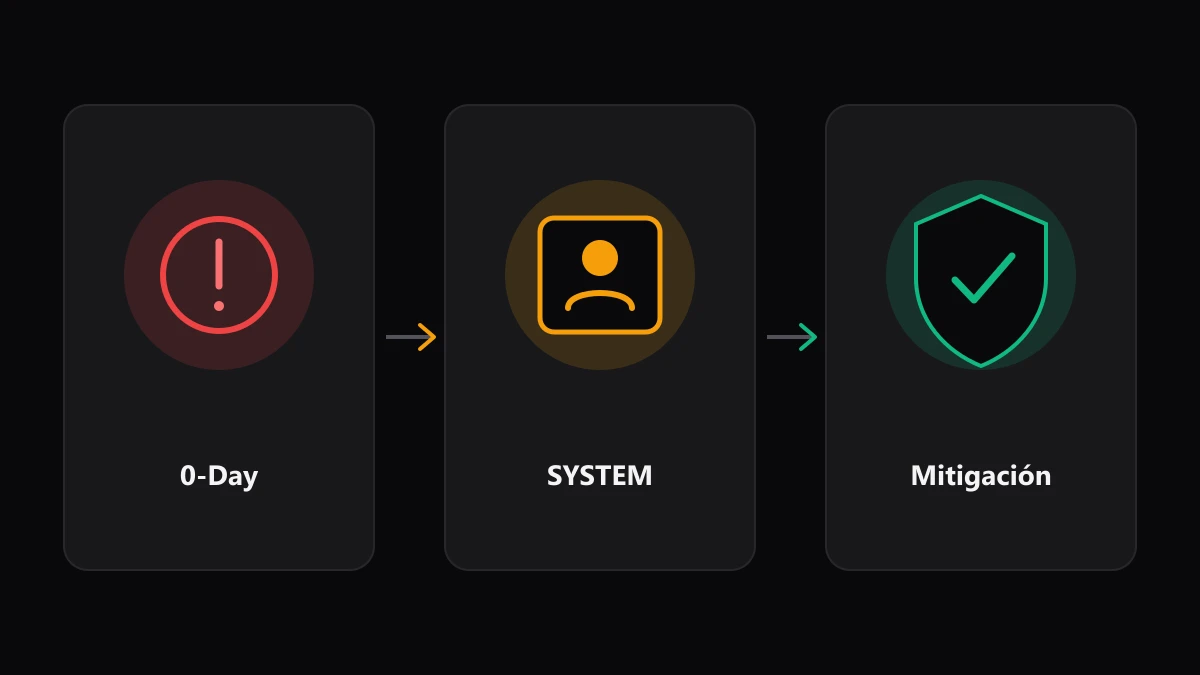
Origen del 0-day en Windows y por qué compromete equipos locales.
Escalada hacia SYSTEM
Cómo un usuario estándar obtiene privilegios máximos en el sistema.
Detección en endpoints
Indicadores y auditoría de privilegios en cuentas de Windows.
Mitigación defensiva
Medidas de contención mientras llega el parche oficial de Microsoft.
SignDrop es un exploit de día cero (0-day) para Windows liberado públicamente el 13 de noviembre de 2026 por un investigador de seguridad inconforme, según informó Ars Technica. Este fallo permite que cualquier usuario autenticado con una cuenta local estándar eleve sus permisos hasta alcanzar NT AUTHORITY\SYSTEM, el nivel de autoridad máximo dentro del sistema operativo de Microsoft.
La divulgación unilateral sin parche previo coloca a los administradores de sistemas en un escenario de exposición inmediata. Aunque SignDrop no habilita ejecución remota por sí solo, cualquier atacante con acceso inicial por phishing, credenciales filtradas o malware puede aprovechar el fallo para desactivar defensas, extraer credenciales en memoria y tomar control total del equipo. A continuación detallamos el alcance técnico del riesgo, consultas de auditoría en PowerShell y medidas de contención.
Qué es SignDrop y por qué compromete Windows
En la industria de la ciberseguridad, la divulgación coordinada (Coordinated Vulnerability Disclosure) otorga al fabricante una ventana de tiempo para desarrollar, probar y distribuir un parche antes de publicar detalles técnicos explotables. Cuando un investigador decide liberar un exploit funcional sin coordinación previa —situación conocida como full disclosure—, esa ventana desaparece por completo y los equipos defensivos quedan obligados a mitigar el riesgo con controles compensatorios.
El nombre SignDrop hace referencia a una falla crítica de escalada de privilegios local (Local Privilege Escalation o LPE). A diferencia de una cuenta de usuario estándar, que opera confinada al perfil del usuario y con permisos restringidos sobre archivos del sistema o servicios críticos, la identidad NT AUTHORITY\SYSTEM posee control irrestricto sobre el núcleo del entorno Windows.
Para los administradores de infraestructura y analistas de seguridad, la gravedad de SignDrop radica en tres factores operativos concretos:
- Superación de barreras administrativas: un proceso ejecutado bajo
SYSTEMopera por encima del Control de Cuentas de Usuario (UAC) y puede modificar claves protegidas del Registro o detener servicios de seguridad que rechazan comandos de un administrador convencional. - Acceso directo a secretos locales: con privilegios máximos es posible leer las colmenas
SAMySECURITY, así como inspeccionar la memoria del procesolsass.exepara capturar hashes NTLM o tickets Kerberos activos en sesiones concurrentes. - Automatización rápida en post-explotación: cuando aparece un 0-day LPE público, tanto operadores de ransomware como marcos automatizados de pruebas de intrusión y agentes ofensivos impulsados por IA integran el vector en cuestión de horas para convertir accesos de bajo impacto en compromisos completos de dominio.
Mecánica de escalada de privilegios hacia System
Mientras Microsoft evalúa la corrección oficial tras la publicación reportada por Ars Technica, el comportamiento de una vulnerabilidad de escalada local de esta naturaleza responde a un patrón bien definido dentro de la arquitectura de seguridad de Windows. El objetivo del atacante es cruzar la frontera de confianza entre una sesión de integridad media o baja y un componente privilegiado que opera con un token de servicio del sistema.
En términos arquitectónicos, este tipo de exploits suele aprovechar fallos en la validación de firmas criptográficas, condiciones de carrera (race conditions) en operaciones privilegiadas de archivos o la suplantación indebida de tokens (token impersonation) durante llamadas entre procesos (IPC/RPC). Al forzar que un servicio legítimo procese una carga maliciosa o herede un descriptor de acceso manipulado, el código del usuario estándar adquiere el contexto de seguridad del servicio anfitrión.
El flujo habitual de compromiso tras obtener una sesión inicial sigue cuatro etapas claras:
- Acceso inicial sin privilegios: el atacante consigue ejecutar comandos como usuario estándar mediante un documento malicioso, un binario descargado o una sesión remota comprometida.
- Activación local de SignDrop: el binario o script del exploit interactúa con el componente vulnerable de Windows desde un directorio escribible por el usuario, como
%TEMP%o%LOCALAPPDATA%. - Adquisición del token
SYSTEM: al completarse la condición de fallo, el exploit duplica el token privilegiado o inyecta la ejecución dentro de un proceso hijo que hereda la identidadNT AUTHORITY\SYSTEM. - Consolidación y movimiento lateral: el operador despliega persistencia mediante tareas programadas o servicios modificados, deshabilita reglas de telemetría local y busca credenciales administrativas en caché para escalar hacia otros servidores de la red.
La diferencia de impacto entre las distintas identidades de Windows explica por qué una LPE hacia SYSTEM resulta tan codiciada frente a una elevación convencional:
| Nivel de privilegio | Contexto de ejecución | Capacidad sobre servicios y registro | Riesgo ante exploit SignDrop |
|---|---|---|---|
| Usuario estándar | Sesión interactiva limitada | Solo lectura en rutas del sistema y escritura en perfil propio | Punto de partida suficiente para ejecutar el exploit local |
| Administrador local | Requiere elevación UAC | Instala software, gestiona servicios y modifica políticas locales | Evita controles UAC y acelera la persistencia oculta |
NT AUTHORITY\SYSTEM |
Núcleo de servicios Windows | Control total sobre SAM, SECURITY, procesos y controladores |
Compromiso absoluto del host y evasión de agentes defensivos |
Detección y auditoría de privilegios en endpoints
Mientras no exista una actualización acumulativa oficial que cierre el vector raíz de SignDrop, la visibilidad sobre los endpoints constituye la primera línea de defensa. Los equipos de operaciones de seguridad (SOC) deben concentrarse en detectar anomalías de elevación y procesos interactivos que no deberían ejecutarse nunca bajo el contexto SYSTEM.
En Windows, la asignación de privilegios sensibles queda registrada cuando la auditoría avanzada está habilitada mediante el Event ID 4672 (Special privileges assigned to new logon) y el Event ID 4688 (A new process has been created) junto con el registro de línea de comandos y el tipo de elevación del token.
Los administradores pueden ejecutar comprobaciones inmediatas desde PowerShell con privilegios administrativos para revisar sesiones, privilegios especiales recientes y procesos sospechosos generados bajo la cuenta del sistema:
# 1. Verificar los privilegios asignados al contexto de sesión actual
whoami /priv

# 2. Consultar eventos recientes de asignación de privilegios especiales (Event ID 4672)
Get-WinEvent -FilterHashtable @{LogName='Security'; ID=4672} -MaxEvents 20 |
  Select-Object TimeCreated,
    @{N='Cuenta';E={$_.Properties[1].Value}},
    @{N='Dominio';E={$_.Properties[2].Value}},
    @{N='Privilegios';E={$_.Properties[4].Value}}

# 3. Detectar shells o intérpretes ejecutándose como NT AUTHORITY\SYSTEM
Get-CimInstance Win32_Process | ForEach-Object {
    $owner = Invoke-CimMethod -InputObject $_ -MethodName GetOwner
    [PSCustomObject]@{
        PID           = $_.ProcessId
        ParentPID     = $_.ParentProcessId
        Nombre        = $_.Name
        Usuario       = "$($owner.Domain)\$($owner.User)"
        LineaComandos = $_.CommandLine
    }
} | Where-Object {
    $_.Usuario -eq 'NT AUTHORITY\SYSTEM' -and
    $_.Nombre -match '^(cmd|powershell|pwsh|wscript|cscript|mshta)\.exe$'
} | Format-Table -AutoSize
Al interpretar estos resultados, conviene prestar especial atención a cualquier intérprete (cmd.exe, powershell.exe o pwsh.exe) cuyo propietario sea NT AUTHORITY\SYSTEM pero cuyo proceso padre no corresponda a herramientas legítimas de gestión de sistemas (como un agente MDM autorizado o tareas de mantenimiento conocidas), o cuya línea de comandos apunte a rutas de perfil de usuario como C:\Users\.
Asimismo, es recomendable comprobar si la auditoría de creación de procesos incluye la captura de argumentos en la línea de comandos mediante auditpol.exe:
auditpol /get /subcategory:"Process Creation"Si la directiva devuelve No Auditing, conviene activarla de inmediato mediante GPO para garantizar trazabilidad forense ante intentos de explotación local.
Mitigación defensiva y análisis con IA local
La contención efectiva de una vulnerabilidad 0-day de escalada local exige reducir las oportunidades de que un atacante ejecute binarios no autorizados en la fase previa a la elevación y bloquear las acciones posteriores típicas de SYSTEM. Para endurecer estaciones de trabajo y servidores Windows de inmediato, se recomienda aplicar las siguientes medidas en orden de prioridad:
- Aplicar listas de control de aplicaciones con WDAC o AppLocker: configurar políticas de Windows Defender Application Control (WDAC) o AppLocker en modo de cumplimiento para impedir que usuarios estándar ejecuten archivos
.exe,.dllo scripts no firmados desde carpetas escribibles por el usuario (%TEMP%,Downloads,AppData). - Habilitar reglas de Reducción de Superficie de Ataque (ASR): en entornos con Microsoft Defender, activar las reglas que bloquean el robo de credenciales desde
LSASSy restringen la creación de procesos hijos sospechosos desde aplicaciones ofimáticas o scripts ofuscados. - Reforzar el principio de mínimo privilegio y segmentación: eliminar permisos de administrador local innecesarios, exigir autenticación multifactor resistente al phishing y aislar cuentas de servicio para que un compromiso local en un puesto cliente no escale hacia controladores de dominio.
- Ejecutar triaje privado de telemetría con IA local: al investigar incidentes relacionados con 0-days activos, los equipos SOC suelen correlacionar miles de eventos
EVTXy líneas de comandos. Subir volcados internos a modelos en la nube puede filtrar rutas corporativas, nombres de usuarios o tokens sensibles. En entornos de alta confidencialidad, muchos analistas procesan estos registros de forma totalmente aislada utilizando motores basados en llama.cpp v1.0.0: base estable para la IA local en 2026, o desplegando asistentes de análisis offline en estaciones dedicadas como explicamos en Cómo instalar y ejecutar IA local en tu PC con Ollama y LM Studio.
Para comprobar rápidamente si tu equipo cuenta con reglas ASR activas en Microsoft Defender antes de desplegar directivas adicionales por Intune o GPO, utiliza el siguiente comando en PowerShell:
# Listar los identificadores de reglas ASR configuradas y sus acciones (1 = Bloqueo, 2 = Auditoría)
$pref = Get-MpPreference
for ($i = 0; $i -lt $pref.AttackSurfaceReductionRules_Ids.Count; $i++) {
    [PSCustomObject]@{
        RuleID = $pref.AttackSurfaceReductionRules_Ids[$i]
        Action = $pref.AttackSurfaceReductionRules_Actions[$i]
    }
}
Combinar el bloqueo estricto de ejecución en rutas de usuario con la monitorización continua de procesos SYSTEM anómalos disminuye drásticamente la probabilidad de éxito de SignDrop mientras llega la actualización de seguridad oficial de Microsoft.
Preguntas Frecuentes
¿Qué es exactamente la vulnerabilidad SignDrop en Windows?
SignDrop es un exploit de día cero (0-day) para Windows divulgado públicamente en noviembre de 2026 por un investigador inconforme, según reportó Ars Technica. Permite a un usuario local con privilegios estándar escalar sus derechos hasta obtener control total bajo la cuenta NT AUTHORITY\SYSTEM.
¿Puede SignDrop explotarse de forma remota sin acceso previo?
No de manera directa. SignDrop es una vulnerabilidad de escalada de privilegios local, lo que significa que el atacante necesita haber conseguido primero ejecución de código o acceso a una sesión de usuario en el sistema mediante phishing, credenciales robadas u otra vulnerabilidad previa.
¿Qué diferencia hay entre privilegios de Administrador y NT AUTHORITY\SYSTEM?
Aunque un Administrador local puede gestionar software y configuraciones, sigue sujeto a controles como UAC y restricciones sobre ciertos archivos o procesos protegidos del sistema. En cambio, NT AUTHORITY\SYSTEM es la identidad interna de máxima autoridad del sistema operativo y posee acceso irrestricto a servicios, registro crítico y memoria del sistema.
¿Cómo proteger equipos Windows mientras Microsoft publica un parche oficial?
La contención inmediata pasa por impedir la ejecución de binarios no confiables desde rutas de usuario mediante WDAC o AppLocker, activar reglas ASR para proteger LSASS y auditar eventos 4672 y 4688 en busca de shells ejecutándose bajo NT AUTHORITY\SYSTEM.
Darío Bernal
Informático y especialista en sistemas, optimización de software y tecnología práctica. Más de 5 años desglosando arquitecturas de software y hardware.