Gestión de vulnerabilidades en Windows en la era de la IA
Nuevo estándar defensivo
Cómo responde Windows al descubrimiento acelerado de fallos con IA.
Ciclo de parcheo y riesgo
Priorización dinámica de vulnerabilidades frente a exploits rápidos.
Auditoría en Windows
Herramientas y telemetría para detectar exposición en tiempo real.
Buenas prácticas de TI
Recomendaciones prácticas para equipos de administración y soporte.
Windows está redefiniendo su modelo de gestión de vulnerabilidades ante un cambio estructural en la ciberseguridad: la inteligencia artificial permite descubrir y analizar fallos de seguridad a una velocidad y escala sin precedentes. Según comunicó Microsoft en el Windows Experience Blog, la IA actúa como multiplicador en ambos bandos, acortando drásticamente el tiempo entre la aparición de un fallo y su explotación potencial.
Para los equipos de seguridad y administradores de sistemas, este escenario exige abandonar la cadencia reactiva basada únicamente en ciclos mensuales estáticos. El nuevo estándar combina análisis automatizado asistido por IA, priorización contextual de riesgos y despliegue acelerado de mitigaciones en el sistema operativo. A lo largo de esta guía técnica revisamos qué implica esta evolución arquitectónica, cómo cambia la evaluación de vulnerabilidades en Windows y qué comandos nativos permiten auditar el estado de parcheo de forma inmediata.
El nuevo estándar defensivo frente al descubrimiento con IA
La carrera entre investigadores de seguridad y actores maliciosos ha entrado en una fase asimétrica donde la automatización determina quién controla la ventana de exposición. Cuando se publica una actualización o se divulga un comportamiento anómalo, los modelos avanzados pueden analizar diferencias binarias, generar pruebas de concepto y encadenar primitivas de explotación en cuestión de horas, no de semanas.
Frente a esa presión, la estrategia descrita en el Windows Experience Blog plantea utilizar la misma capacidad de análisis a escala del lado defensivo. En lugar de depender exclusivamente de revisiones manuales tras el reporte de un CVE, el ecosistema de Windows integra análisis asistido por IA para identificar patrones vulnerables en código, evaluar el impacto real sobre componentes críticos del núcleo y acelerar la validación de correcciones antes de su distribución masiva.
Este enfoque cambia tres pilares operativos dentro de cualquier parque de equipos Windows:
- Detección temprana y triaje automatizado: Los sistemas analizan grandes volúmenes de telemetría y código para aislar fallos reproducibles con mayor rapidez, reduciendo el retraso entre el hallazgo y el desarrollo de la firma o parche.
- Validación continua de regresiones: Antes de liberar una actualización acumulativa, las pruebas automatizadas verifican que la mitigación no rompa controladores ni flujos críticos de productividad.
- Correlación entre sistema operativo y aplicaciones: La superficie de ataque moderna rara vez se limita al kernel de Windows; bibliotecas compartidas, navegadores y utilidades de terceros forman parte de la misma evaluación de exposición.
Evolución del ciclo de parcheo y análisis de riesgo
Durante años, la gestión de vulnerabilidades en entornos corporativos y domésticos avanzados giró en torno a dos referencias rígidas: la puntuación base CVSS y el calendario mensual de actualizaciones de seguridad. Sin embargo, una puntuación alta no siempre equivale a explotabilidad inmediata en un entorno concreto, mientras que vulnerabilidades catalogadas como medias pueden convertirse en vectores críticos cuando existen exploits públicos o exposición directa a red.
El nuevo paradigma sustituye la clasificación estática por una evaluación contextual continua. En este modelo, el inventario de software, las configuraciones de endurecimiento activas y la presencia de contramedidas en tiempo de ejecución pesan tanto como el número de CVE asignado.
| Criterio técnico | Modelo tradicional de parches | Nuevo estándar asistido por IA |
|---|---|---|
| Descubrimiento y análisis | Auditoría manual y reportes reactivos de fallos | Análisis masivo automatizado y triaje acelerado |
| Criterio de priorización | Puntuación CVSS estática de forma aislada | Riesgo contextual, explotabilidad y exposición real |
| Cadencia de mitigación | Dependencia estricta de ciclos mensuales fijos | Despliegue ágil y contención temprana por capas |
| Alcance del inventario | Enfoque principal en actualizaciones del SO | Cobertura conjunta de núcleo, drivers y apps |
| Verificación de estado | Comprobación puntual tras incidencias | Telemetría continua y validación automatizada |
Esta transición resulta especialmente relevante en organizaciones con flotas híbridas, donde equipos remotos operan fuera de la red corporativa tradicional. Sin un análisis automatizado que filtre qué vulnerabilidades representan riesgo activo en cada dispositivo, los equipos de TI terminan bloqueados gestionando miles de alertas de baja prioridad mientras los fallos verdaderamente explotables permanecen abiertos.
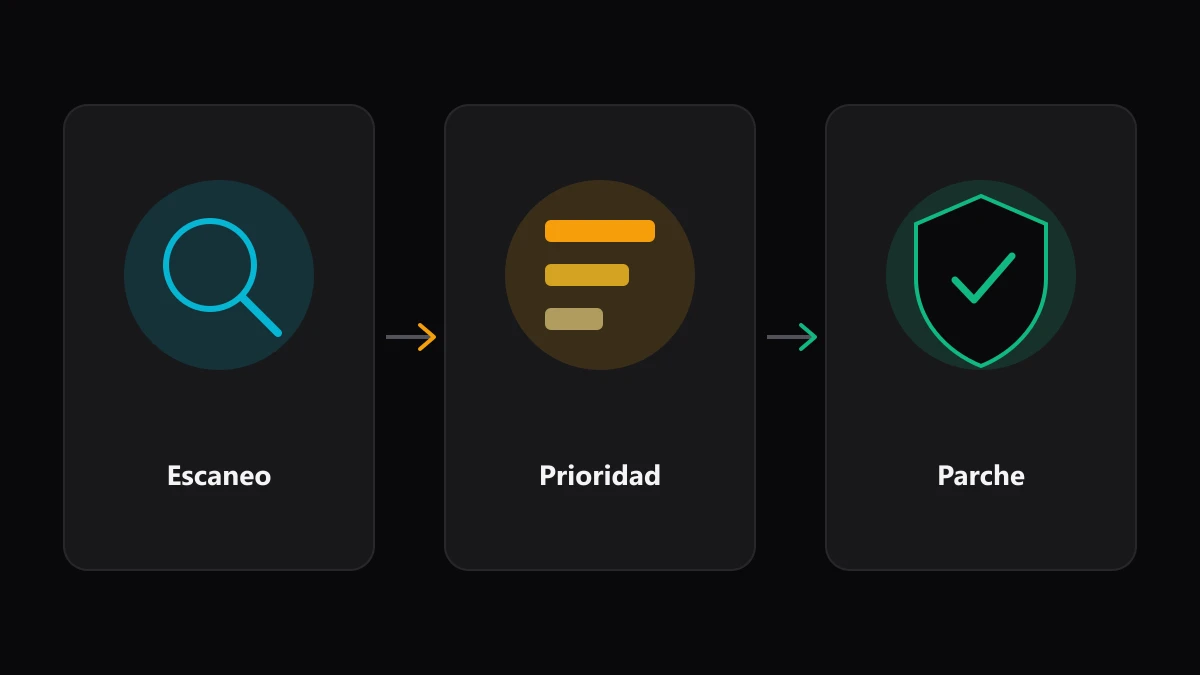
Auditoría técnica y remediación en entornos Windows
Adoptar un estándar moderno de gestión de vulnerabilidades comienza por obtener visibilidad exacta del estado actual de cada equipo. Windows incluye herramientas nativas mediante PowerShell y línea de comandos que permiten auditar la compilación del sistema operativo, el historial de parches aplicados, la salud de la protección antimalware y los paquetes de aplicaciones pendientes de actualización.
Para consultar la versión exacta del sistema y el número de compilación instalado, ejecuta en una terminal de PowerShell con privilegios estándar:
Get-ComputerInfo | Select-Object WindowsProductName, WindowsVersion, OsBuildNumber, OsHardwareAbstractionLayerA continuación, conviene verificar las últimas actualizaciones acumulativas y de seguridad registradas por el sistema mediante Get-HotFix. Ordenar por fecha facilita detectar equipos rezagados que no han recibido el último parche mensual:
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 10 HotFixID, Description, InstalledOnSi detectas que un equipo lleva semanas sin registrar nuevos identificadores KB o presenta códigos de error durante la descarga, es imprescindible corregir el agente de actualización antes de que se acumule deuda técnica de seguridad. Puedes apoyarte en nuestra guía sobre cómo solucionar problemas de Windows Update fácilmente para restablecer los componentes de servicio sin reinstalar el sistema.
El estado del motor defensivo local también forma parte de la postura frente a vulnerabilidades, ya que las definiciones actualizadas y las protecciones en tiempo real mitigan técnicas de explotación mientras se despliega un parche definitivo. Comprueba la vigencia de la protección con:
Get-MpComputerStatus | Select-Object AMRunningMode, RealTimeProtectionEnabled, AntivirusSignatureLastUpdated, QuickScanAgePor último, gran parte de las brechas actuales aprovechan software de terceros desactualizado (navegadores, lectores PDF, intérpretes o utilidades de compresión). El Administrador de paquetes de Windows (winget) permite auditar rápidamente qué aplicaciones locales disponen de versiones corregidas:
winget upgrade --include-unknownSi administras estaciones heredadas que permanecen en ramas sin soporte activo de seguridad, ninguna herramienta de análisis compensará la ausencia de parches oficiales del fabricante. En esos casos, planificar la transición mediante cómo actualizar de Windows 10 a Windows 11 garantiza acceso continuo a las mejoras arquitectónicas de aislamiento basadas en virtualización y mitigaciones modernas.
Buenas prácticas para administradores y equipos de TI
La velocidad que introduce la IA en el análisis de amenazas obliga a estructurar procesos repetibles que reduzcan la fricción operativa. Implementar un flujo sólido en entornos Windows requiere coordinar inventario, anillos de despliegue y validación posterior sin saturar la red ni interrumpir al usuario final.
- Mantén un inventario unificado de compilaciones y software: Automatiza la recolección periódica de
OsBuildNumber, controladores firmados y aplicaciones instaladas para eliminar puntos ciegos en equipos portátiles o teletrabajo. - Segmenta los anillos de despliegue: Divide el parque en un anillo piloto de validación técnica, un anillo de usuarios avanzados y el despliegue general, permitiendo validar compatibilidad en horas ante parches de emergencia.
- Prioriza por exposición y privilegios: Atiende primero las vulnerabilidades en servicios expuestos a red, navegadores y componentes con escalada local de privilegios sobre cuentas estándar.
- Activa mitigaciones de superficie de ataque: Combina la gestión de parches con políticas de reducción de superficie de ataque (ASR) y aislamiento de memoria para bloquear vectores comunes incluso antes de aplicar la corrección binaria.
- Verifica el cumplimiento tras el reinicio: Un parche descargado pero pendiente de reinicio sigue dejando el sistema vulnerable; configura plazos claros de reinicio controlado y audita la confirmación final en los registros del sistema.
Al integrar estas rutinas operativas con la evolución de las herramientas defensivas de Windows, la gestión de vulnerabilidades deja de ser una carrera contrarreloj improvisada. La automatización inteligente aporta velocidad de análisis, pero la disciplina en el inventario, la priorización por riesgo real y la verificación técnica continua siguen siendo los factores decisivos para mantener la resiliencia del sistema operativo.
Preguntas Frecuentes
¿Por qué la IA cambia la gestión de vulnerabilidades en Windows?
La inteligencia artificial permite analizar código fuente, binarios y telemetría a una escala imposible de alcanzar manualmente. Esto acelera tanto el descubrimiento de fallos por parte de atacantes como la capacidad de los equipos defensivos en Windows para identificar causas raíz, priorizar riesgos reales y validar correcciones con mayor rapidez.
¿Sigue siendo suficiente aplicar parches solo una vez al mes?
Depende del nivel de exposición del entorno, pero confiar únicamente en una revisión mensual fija aumenta el riesgo cuando aparecen exploits automatizados en pocos días. El estándar actual combina actualizaciones periódicas con monitoreo continuo de exposición, mitigaciones activas en Windows Defender y despliegue ágil ante vulnerabilidades críticas.
¿Cómo comprobar rápidamente si un equipo Windows tiene sus últimas actualizaciones?
Puedes abrir PowerShell y ejecutar Get-HotFix | Sort-Object InstalledOn -Descending para revisar los últimos paquetes KB instalados, además de usar winget upgrade para detectar software de terceros desactualizado que también amplía la superficie de ataque del sistema.
¿La gestión moderna de vulnerabilidades cubre también aplicaciones de terceros?
Sí. Aunque las actualizaciones del sistema operativo corrigen fallos del núcleo y componentes nativos de Windows, la postura de seguridad integral requiere inventariar y actualizar navegadores, librerías y herramientas externas, ya que suelen ser el punto de entrada inicial más habitual en incidentes reales.
Darío Bernal
Informático y especialista en sistemas, optimización de software y tecnología práctica. Más de 5 años desglosando arquitecturas de software y hardware.